KVM cu kernel guest versus containere pe kernelul host: cine aplică patch-ul, cine face reboot-ul și ce înseamnă serviciu administrat.
La un defect de kernel, întrebarea operațională este: cine instalează pachetul și cine repornește mediul unde rulează aplicația? Răspunsul vine din tipul de izolare și din contract, nu din titlul CVE-ului.
Detaliile tehnice ale CVE-2026-98432 și checklist-ul de reboot sunt în articolele dedicate. Aici rămâne doar responsabilitatea.
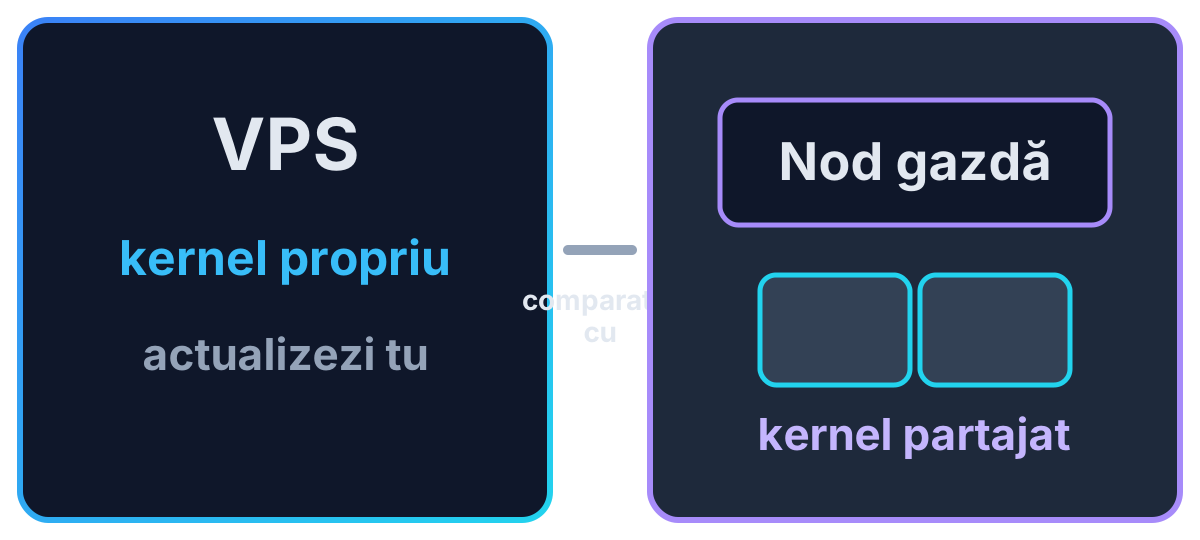
VPS cu kernel propriu (ex. KVM)
Mașina virtuală rulează un kernel guest independent. Update-ul din guest (dnf/apt) și reboot-ul instanței activează remedierea pentru acel guest. Patch-ul pe nodul fizic al furnizorului este o operațiune separată; nu înlocuiește update-ul din sistemul tău de operare guest.
uname -r
systemd-detect-virt 2>/dev/null || true
cat /etc/os-release
Dacă ai root pe VPS, în modelul neadministrat tu (sau echipa ta) planifici update-ul și restartul.
Containere pe kernelul gazdei
Procesele din container folosesc kernelul hostului. Poți actualiza imaginile aplicației, dar nu „înlocuiești kernelul” din interior ca pe un VPS. Remedierea CVE-urilor de kernel ține de administratorul nodului (sau al platformei) care rulează runtime-ul.
Aplicarea checklist-ului de VPS pe un serviciu doar-container, fără acces la host, duce la concluzii greșite.
Notă legată de mitigări de rețea: unele reguli pe host (de exemplu drop pe opțiuni IPv4) pot proteja și containerele al căror trafic trece prin stack-ul hostului; traficul între containere pe același host poate ocoli astfel de filtre — detaliile țin de topologie, nu de tipul de abonament.
Administrat versus neadministrat
- Neadministrat — clientul gestionează update-urile din guest și reboot-ul, în limita accesului acordat.
- Administrat — SLA-ul definește cine urmărește advisory-urile, cine aplică, cine anunță mentenanța.
Nu presupune că „furnizorul a rezolvat” un CVE din guest doar pentru că nodul a fost patch-uit.
Întrebări de clarificat
- Este mediul un VPS cu kernel guest sau un container pe kernel partajat?
- Cine are dreptul să instaleze pachete de kernel și să repornească?
- Care este canalul oficial de advisory pentru OS-ul folosit?
- Există consolă de recuperare pentru reboot-uri de securitate?
După ce știi cine patch-uiește, urmează activarea kernelului nou: verificări înainte și după restart. Pe Ubuntu, automatizarea pachetelor: unattended-upgrades.
La ofertele VPS și servere dedicate XSERVERE, aliniază așteptările cu tipul de serviciu din contract: pe un VPS cu root, update-ul guest rămâne parte din administrarea ta.
Ți-a fost util acest articol?