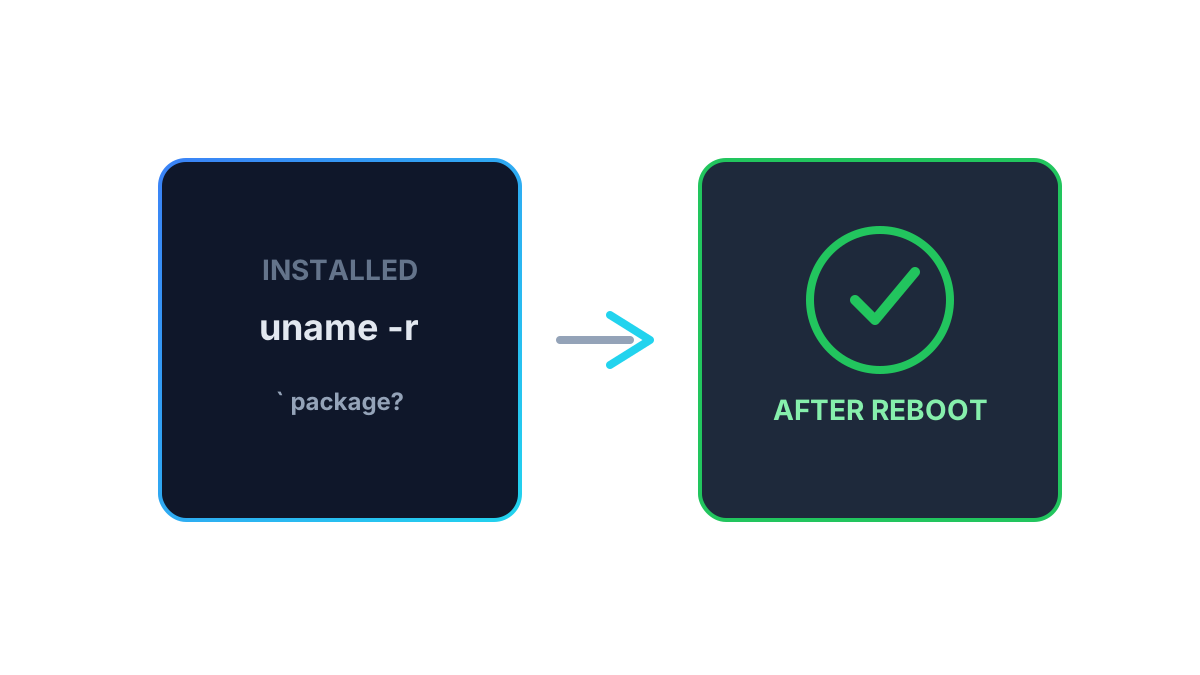
Pachetul kernel instalat nu e același lucru cu kernelul din memorie. Checklist înainte de reboot, după reboot și interpretarea comenzilor pe RHEL/Alma și Debian/Ubuntu.
Instalarea unui pachet kernel / linux-image-* prin dnf sau apt scrie fișiere pe disc. Procesele existente continuă pe kernelul din memorie până la un restart controlat (sau un mecanism de live patching pe care l-ai verificat separat).
Tutorialul este despre activare și verificare, nu despre conținutul unui CVE anume. Pentru CVE-2026-98432 vezi articolul de securitate; pe Ubuntu, politica de update automat e în ghidul unattended-upgrades.
1. Baseline înainte de update
uname -r
uptime
systemctl is-system-running || true
uname -r— versiunea pe care rulezi acum; noteaz-o.- Confirmă accesul la consolă / VNC / IPMI, nu doar SSH.
- Listează serviciile pe care le vei testa după reboot (web, DB, panou, containere).
2. După instalarea pachetului, înainte de reboot
# RHEL / AlmaLinux / Rocky
rpm -q kernel
uname -r

# Debian / Ubuntu
dpkg -l 'linux-image-*' | grep '^ii'
uname -r
Interpretare: dacă pachetul instalat este mai nou decât șirul din uname -r, remedierea din acel pachet nu este încă activă în memorie. Reboot-ul rămâne necesar, în absența unui live patch confirmat.
Pe sisteme cu mai multe pachete kernel, verifică și ce intrare GRUB/default va fi aleasă la boot (instrumentele diferă: grubby pe unele RHEL, /boot/grub/grub.cfg pe Debian/Ubuntu).
3. Restart
- Anunță fereastra dacă e producție.
sudo rebootsau procedura din panoul de virtualizare.- Urmărește boot-ul din consolă; ping-ul singur nu dovedește un kernel sănătos.
4. După reboot
uname -r
systemctl --failed
ss -lntup | head
uname -rtrebuie să coincidă cu versiunea remediată așteptată din advisory sau din pachet.systemctl --failed— unități care nu au pornit.- Smoke-test: SSH, HTTP/S, bază de date, aplicațiile critice.
Dacă ai aplicat o mitigare nftables pentru un CVE, elimin-o doar după ce kernelul remediat este confirmat activ.
Live patching
Produsele de tip live patch (unde există) au propriul status și propriile limite. Nu presupune că un abonament înseamnă că CVE-ul curent este acoperit — verifică consola sau CLI-ul oficial al distribuției.
Pe VPS XSERVERE, folosește consola din panou înainte de reboot-uri de securitate. Responsabilitatea update-ului guest vs host: cine actualizează kernelul.
Ți-a fost util acest articol?