


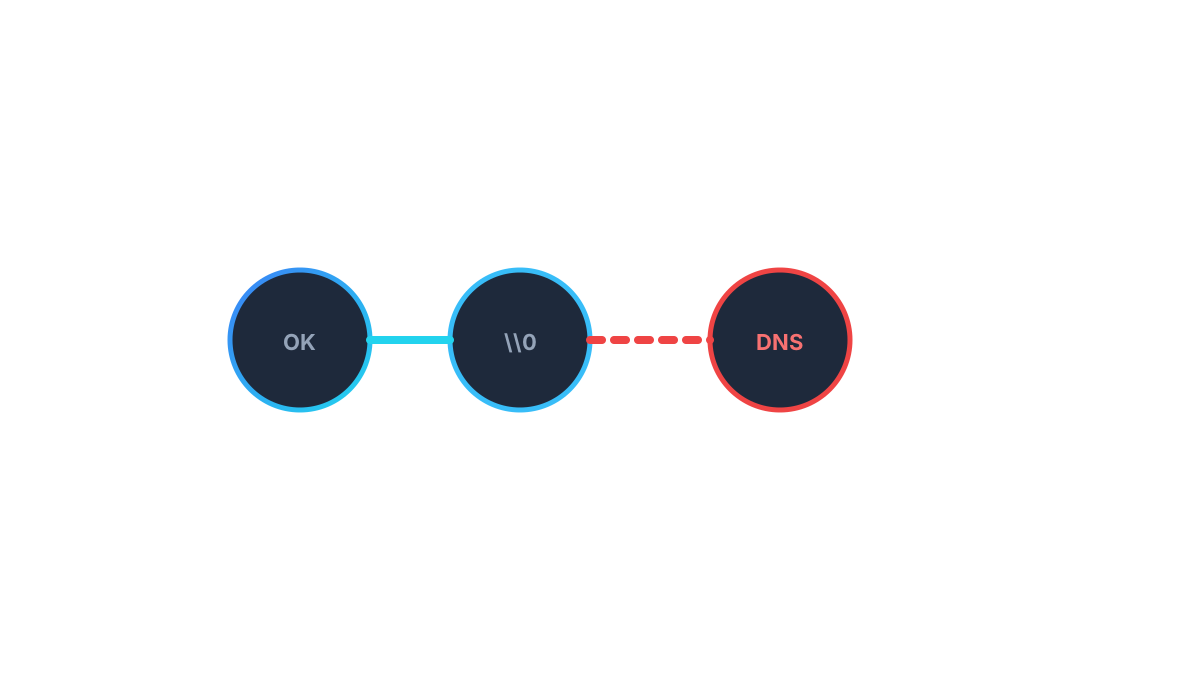
Dacă aplicația validează un nume, apoi apelează dns.resolve*, un octet NUL poate schimba ținta rezolvării. Actualizează runtime-ul și revizuiește validarea.
În runda de securitate Node.js din 21 octombrie 2026, CVE-2026-105482 descrie o trunchiere a numelor care conțin un octet NUL în funcțiile dns.resolve* și dns.reverse. Este o completare a unei remedieri anterioare care acoperea alte căi DNS.
De ce afectează aplicațiile reale
Un flux tipic greșit arată așa: aplicația verifică un hostname față de o listă permisă, apoi îl trimite la rezolvare. Dacă numele conține \0, validarea și rezolvarea pot privi ținte diferite.
Ce faci
- Actualizează la 22.23.4, 24.22.1 sau 26.12.1.
- Caută în cod apeluri
dns.resolve,dns.resolve4,dns.resolve6șidns.reverse. - Respinge explicit caractere de control în hostname înainte de orice lookup.
- Repornește lucrătorii după upgrade.
node --version
grep -R "dns.resolve" -n . --include="*.js" --include="*.ts"
Adaptează căutarea la structura proiectului. Nu publica rezultate care conțin secrete.
Pe infrastructură XSERVERE, tratează runtime-ul Node.js și validarea din aplicație ca două controale distincte, ambele necesare.
Ți-a fost util acest articol?